
ISMS X-Plain: Informationssicherheit einfach erklärt
Auf die Ohren! – Informationssicherheit to go von abat!
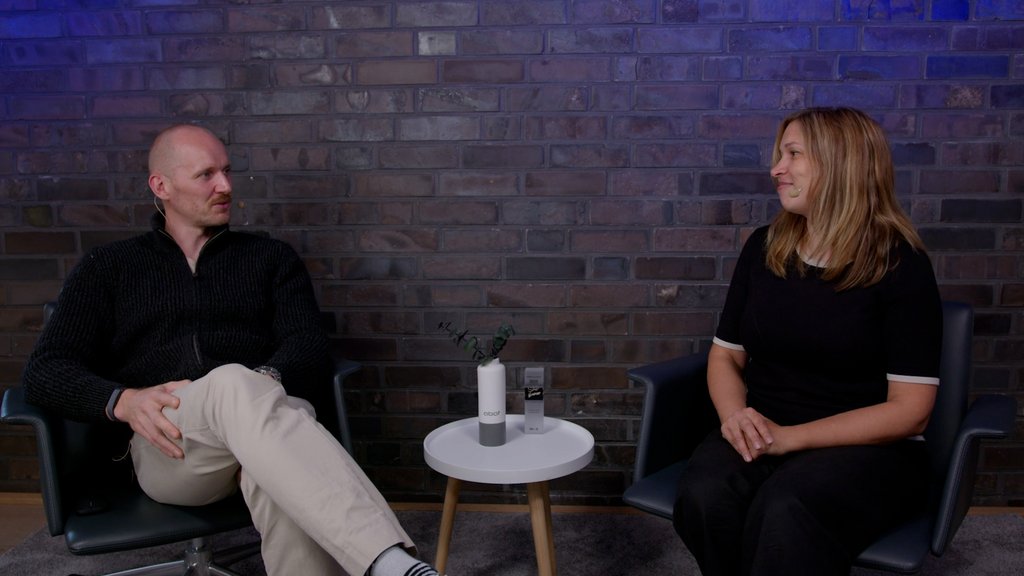
Die neue ISA 2027: Was sich für TISAX ändert
Was bringt die neue ISA 2027 der ENX Association? Neue Controls kommen nicht dazu – dafür wird der Katalog verbindlicher: Aus Beispielen in Klammern werden eigenständige Anforderungen. In dieser Folge von ISMS X-Plain ordnen Alena und Nick die wichtigsten Neuerungen ein: jährlicher Release im Sommer, überarbeitete Prototypenschutz-Labels und eine risikobasierte Steuerung der Lieferanten. Dazu: ab…


Du willst Informationssicherheit nicht nur verstehen, sondern direkt anwenden? Dann bist du bei ISMS X-Plain genau richtig.
In unserem Podcast bringen wir komplexe Themen rund um Informationssicherheit, ISMS und Compliance verständlich, praxisnah und auf den Punkt. Egal, ob du IT-Leiter*in, Informationssicherheitsbeauftragte*r, Auditor*in bist oder dein Wissen gezielt ausbauen möchtest – hier bekommst du genau die Impulse, die dich weiterbringen.
Was dich erwartet:
- praxisnahe Einblicke von erfahrenen Expert*innen
- verständliche Erklärungen zu Normen wie ISO 27001 & Co.
- aktuelle Entwicklungen, Trends und Änderungen kompakt aufbereitet
- spannende Interviews mit echten Insights aus der Praxis
Wir sprechen bewusst per Du – direkt, ehrlich und auf Augenhöhe.
Mehr als Theorie: Der Fokus liegt auf Umsetzbarkeit
Informationssicherheit endet nicht bei Standards – sie beginnt dort erst richtig. Deshalb gehen wir den entscheidenden Fragen nach:
- Wie lassen sich regulatorische Anforderungen effizient in den Arbeitsalltag integrieren?
- Wie bleibt ein ISMS nach der Zertifizierung agil und wirksam?
- Wie vereinen Unternehmen Informationssicherheit, DSGVO und kundenorientierte Prozesse?
- Und vor allem: Welchen echten Mehrwert bringt Informationssicherheit für dein Unternehmen?
Mit ISMS X-Plain bekommst du keine trockene Theorie, sondern direkt anwendbares Wissen für deinen Alltag – kompakt, verständlich und relevant.
TISAX® ist eine eingetragene Marke der ENX Association. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. Die ausschließliche inhaltliche Verantwortung für die Webseite und die hier vorgestellten Leistungen liegen bei abat.
- Kontakt
- Alena Kislaya
- Hans Schmill
- Melissa Thesing
- Natascha Martyn
- Nick Hein
- Saskia Bertelsmeyer

Du hast Fragen?
Unser Team beantwortet sie dir gerne!

Alena Kislaya
Seit 2019 unterstütze ich als Informationssicherheitsbeauftragte den Betrieb und die Weiterentwicklung des ISMS von abat für die Tochtergesellschaften innerhalb und außerhalb der EU. Seit 2022 bin ich zusätzlich als Informationssicherheitsbeauftragte für Kunden tätig.
Als Beraterin begleite ich Unternehmen bei der Einführung und Weiterentwicklung von Informationssicherheitsmanagementsystemen nach ISO/IEC 27001 und TISAX® sowie bei der Umsetzung regulatorischer Anforderungen im Kontext der NIS-2-Richtlinie. Ergänzend führe ich Gap-Analysen und interne Audits durch, um den aktuellen Sicherheitsstand zu bewerten und konkrete Handlungsempfehlungen abzuleiten.
Hans Schmill
Ich bin seit 1999 als Senior Consultant und Mitglied der Geschäftsleitung bei der abat beschäftigt. Meine Schwerpunkte liegen in der SAP-Beratung und in Themen rund um Informationssicherheitsstandards nach ISO 27001 und TISAX®. Zusätzlich arbeite ich als Auditor für die ISO 27001 für ein Zertifizierungsunternehmen.
Melissa Thesing
Seit 2010 berate ich diverse Unternehmen und Behörden zum Thema Informationssicherheit. Meine Schwerpunkte liegen in den Bereichen ISO 27001, TISAX®, NIS-2 und KRITIS.
Ein weiterer Fokus meiner Tätigkeit ist die Umsetzung und Integration der Anforderungen der NIS-2-Richtlinie in bestehende Sicherheits- und Compliance-Strukturen. Dabei unter-stütze ich Organisationen insbesondere bei der Ableitung geeigneter Maßnahmen, der Durchführung von Gap-Analysen sowie der Etablierung wirksamer Governance-, Risiko- und Meldeprozesse.
Darüber hinaus entwickle und betreue ich die Informationssicherheitsmanagementsysteme (ISMS) meiner Kunden in der Funktion als Informationssicherheitsbeauftragte (ISB). Ergänzend biete ich Seminare und Fachvorträge zu ausgewählten Themen der Informationssicherheit an.

Natascha Martyn
Seit 2016 bin ich Mitglied des unternehmensinternen Informationssicherheitsteams. Zu meinen Aufgaben gehören die Betreuung des Informationssicherheitsmanagementsystems (ISMS), sowie die Sensibilisierung von Kolleginnen und Kollegen für die Themen Datenschutz und Informationssicherheit.
Seit 2024 bin ich im Bereich abat protect als Beraterin für Informationssicherheit tätig und unterstütze Kunden bei der Einführung und Umsetzung von Managementsystemen nach ISO 27001 und TISAX®
Ein ISMS ist für mich die Grundlage, Informationssicherheit nachhaltig und praxisnah im Unternehmen zu verankern.
Nick Hein
Seit 2023 bin ich für abat tätig. Zuvor war ich als Informationssicherheitsbeauftragter in einem Betrieb für Managed Services unterwegs und habe dort das ISMS gepflegt und kontinuierlich weiterentwickelt. Ich bin der festen Überzeugung, dass jede Organisation ein ISMS gebrauchen kann, wenn es nicht ohnehin Anforderungen hierzu auferlegt bekommen hat: Transparenz über gemeinsame Abläufe und geltende Vorgaben ermöglichen einen klaren Blick auf das Tagesgeschäft.
Saskia Bertelsmeyer
Ich bin seit 2018 bei der abat – gestartet habe ich im internen ISMS-Team. Bis ich zusätzlich in die Beratung gewechselt bin. Dort unterstütze ich Kunden bei der Einführung von Informationssicherheitssystemen auf Basis der ISO 27001, TISAX® und bei der Erfüllung der Anforderungen nach NIS2. Sowohl in meiner Arbeit als CISO der abat-Gruppe als auch bei der Arbeit mit meinen Kunden ist es mir wichtig, ein ISMS zu etablieren und zu betreiben, dass sich an die Strukturen des Unternehmens anpasst und nicht umgekehrt.
Meine Leidenschaft liegt bei der Frage, wie starre Normen und Prozesse anwenderfreundlich aufbereitet und im Betrieb etabliert werden können, um so die Anforderungen der Informationssicherheit lebbar zu machen
Du hast Fragen?
Unser Team beantwortet sie dir gerne!
Alena Kislaya
Seit 2019 unterstütze ich als Informationssicherheitsbeauftragte den Betrieb und die Weiterentwicklung des ISMS von abat für die Tochtergesellschaften innerhalb und außerhalb der EU. Seit 2022 bin ich zusätzlich als Informationssicherheitsbeauftragte für Kunden tätig.
Als Beraterin begleite ich Unternehmen bei der Einführung und Weiterentwicklung von Informationssicherheitsmanagementsystemen nach ISO/IEC 27001 und TISAX® sowie bei der Umsetzung regulatorischer Anforderungen im Kontext der NIS-2-Richtlinie. Ergänzend führe ich Gap-Analysen und interne Audits durch, um den aktuellen Sicherheitsstand zu bewerten und konkrete Handlungsempfehlungen abzuleiten.
Hans Schmill
Ich bin seit 1999 als Senior Consultant und Mitglied der Geschäftsleitung bei der abat beschäftigt. Meine Schwerpunkte liegen in der SAP-Beratung und in Themen rund um Informationssicherheitsstandards nach ISO 27001 und TISAX®. Zusätzlich arbeite ich als Auditor für die ISO 27001 für ein Zertifizierungsunternehmen.
Melissa Thesing
Seit 2010 berate ich diverse Unternehmen und Behörden zum Thema Informationssicherheit. Meine Schwerpunkte liegen in den Bereichen ISO 27001, TISAX®, NIS-2 und KRITIS.
Ein weiterer Fokus meiner Tätigkeit ist die Umsetzung und Integration der Anforderungen der NIS-2-Richtlinie in bestehende Sicherheits- und Compliance-Strukturen. Dabei unter-stütze ich Organisationen insbesondere bei der Ableitung geeigneter Maßnahmen, der Durchführung von Gap-Analysen sowie der Etablierung wirksamer Governance-, Risiko- und Meldeprozesse.
Darüber hinaus entwickle und betreue ich die Informationssicherheitsmanagementsysteme (ISMS) meiner Kunden in der Funktion als Informationssicherheitsbeauftragte (ISB). Ergänzend biete ich Seminare und Fachvorträge zu ausgewählten Themen der Informationssicherheit an.
Natascha Martyn
Seit 2016 bin ich Mitglied des unternehmensinternen Informationssicherheitsteams. Zu meinen Aufgaben gehören die Betreuung des Informationssicherheitsmanagementsystems (ISMS), sowie die Sensibilisierung von Kolleginnen und Kollegen für die Themen Datenschutz und Informationssicherheit.
Seit 2024 bin ich im Bereich abat protect als Beraterin für Informationssicherheit tätig und unterstütze Kunden bei der Einführung und Umsetzung von Managementsystemen nach ISO 27001 und TISAX®
Ein ISMS ist für mich die Grundlage, Informationssicherheit nachhaltig und praxisnah im Unternehmen zu verankern.
Nick Hein
Seit 2023 bin ich für abat tätig. Zuvor war ich als Informationssicherheitsbeauftragter in einem Betrieb für Managed Services unterwegs und habe dort das ISMS gepflegt und kontinuierlich weiterentwickelt. Ich bin der festen Überzeugung, dass jede Organisation ein ISMS gebrauchen kann, wenn es nicht ohnehin Anforderungen hierzu auferlegt bekommen hat: Transparenz über gemeinsame Abläufe und geltende Vorgaben ermöglichen einen klaren Blick auf das Tagesgeschäft.
Saskia Bertelsmeyer
Ich bin seit 2018 bei der abat – gestartet habe ich im internen ISMS-Team. Bis ich zusätzlich in die Beratung gewechselt bin. Dort unterstütze ich Kunden bei der Einführung von Informationssicherheitssystemen auf Basis der ISO 27001, TISAX® und bei der Erfüllung der Anforderungen nach NIS2. Sowohl in meiner Arbeit als CISO der abat-Gruppe als auch bei der Arbeit mit meinen Kunden ist es mir wichtig, ein ISMS zu etablieren und zu betreiben, dass sich an die Strukturen des Unternehmens anpasst und nicht umgekehrt.
Meine Leidenschaft liegt bei der Frage, wie starre Normen und Prozesse anwenderfreundlich aufbereitet und im Betrieb etabliert werden können, um so die Anforderungen der Informationssicherheit lebbar zu machen
Das könnte dich auch interessieren:

Informationsmaterial
zum Thema Informationssicherheit
Video
Selbstorganisation trotz ISO-Zertifizierung, ein Vortrag von Hans Schmill
Unsere Mitgliedschaften und Zertifikate:
abat ist Mitglied bei


Unsere Expert*innen sind zertifiziert/engagieren sich bei


abat Insights
Melden Sie sich an und erhalten Sie eine Nachricht, sobald wir neues Wissen für Sie bereitstellen.
